ຮ່າງກົດໝາຍວ່າດ້ວຍການຕ້ານ ອາຊະຍາກຳທາງຄອມພິວເຕີ ໃກ້ຈະຖືກນຳສະເໜີຕໍ່ສະພາແຫ່ງຊາດ
ປະເທດລາວກຳລັງປັບປຸງຮ່າງກົດໝາຍວ່າດ້ວຍການຕ້ານ ແລະ ສະກັດກັ້ນອາຊະຍາກຳທາງຄອມພິວເຕີ (ສະບັບປັບປຸງ) ກ່ອນການນຳສະເໜີຕໍ່ສະພາແຫ່ງຊາດ ໃນຂະນະທີ່ໄພຂົ່ມຂູ່ທາງດິຈິຕອນສືບຕໍ່ມີການປ່ຽນແປງ.
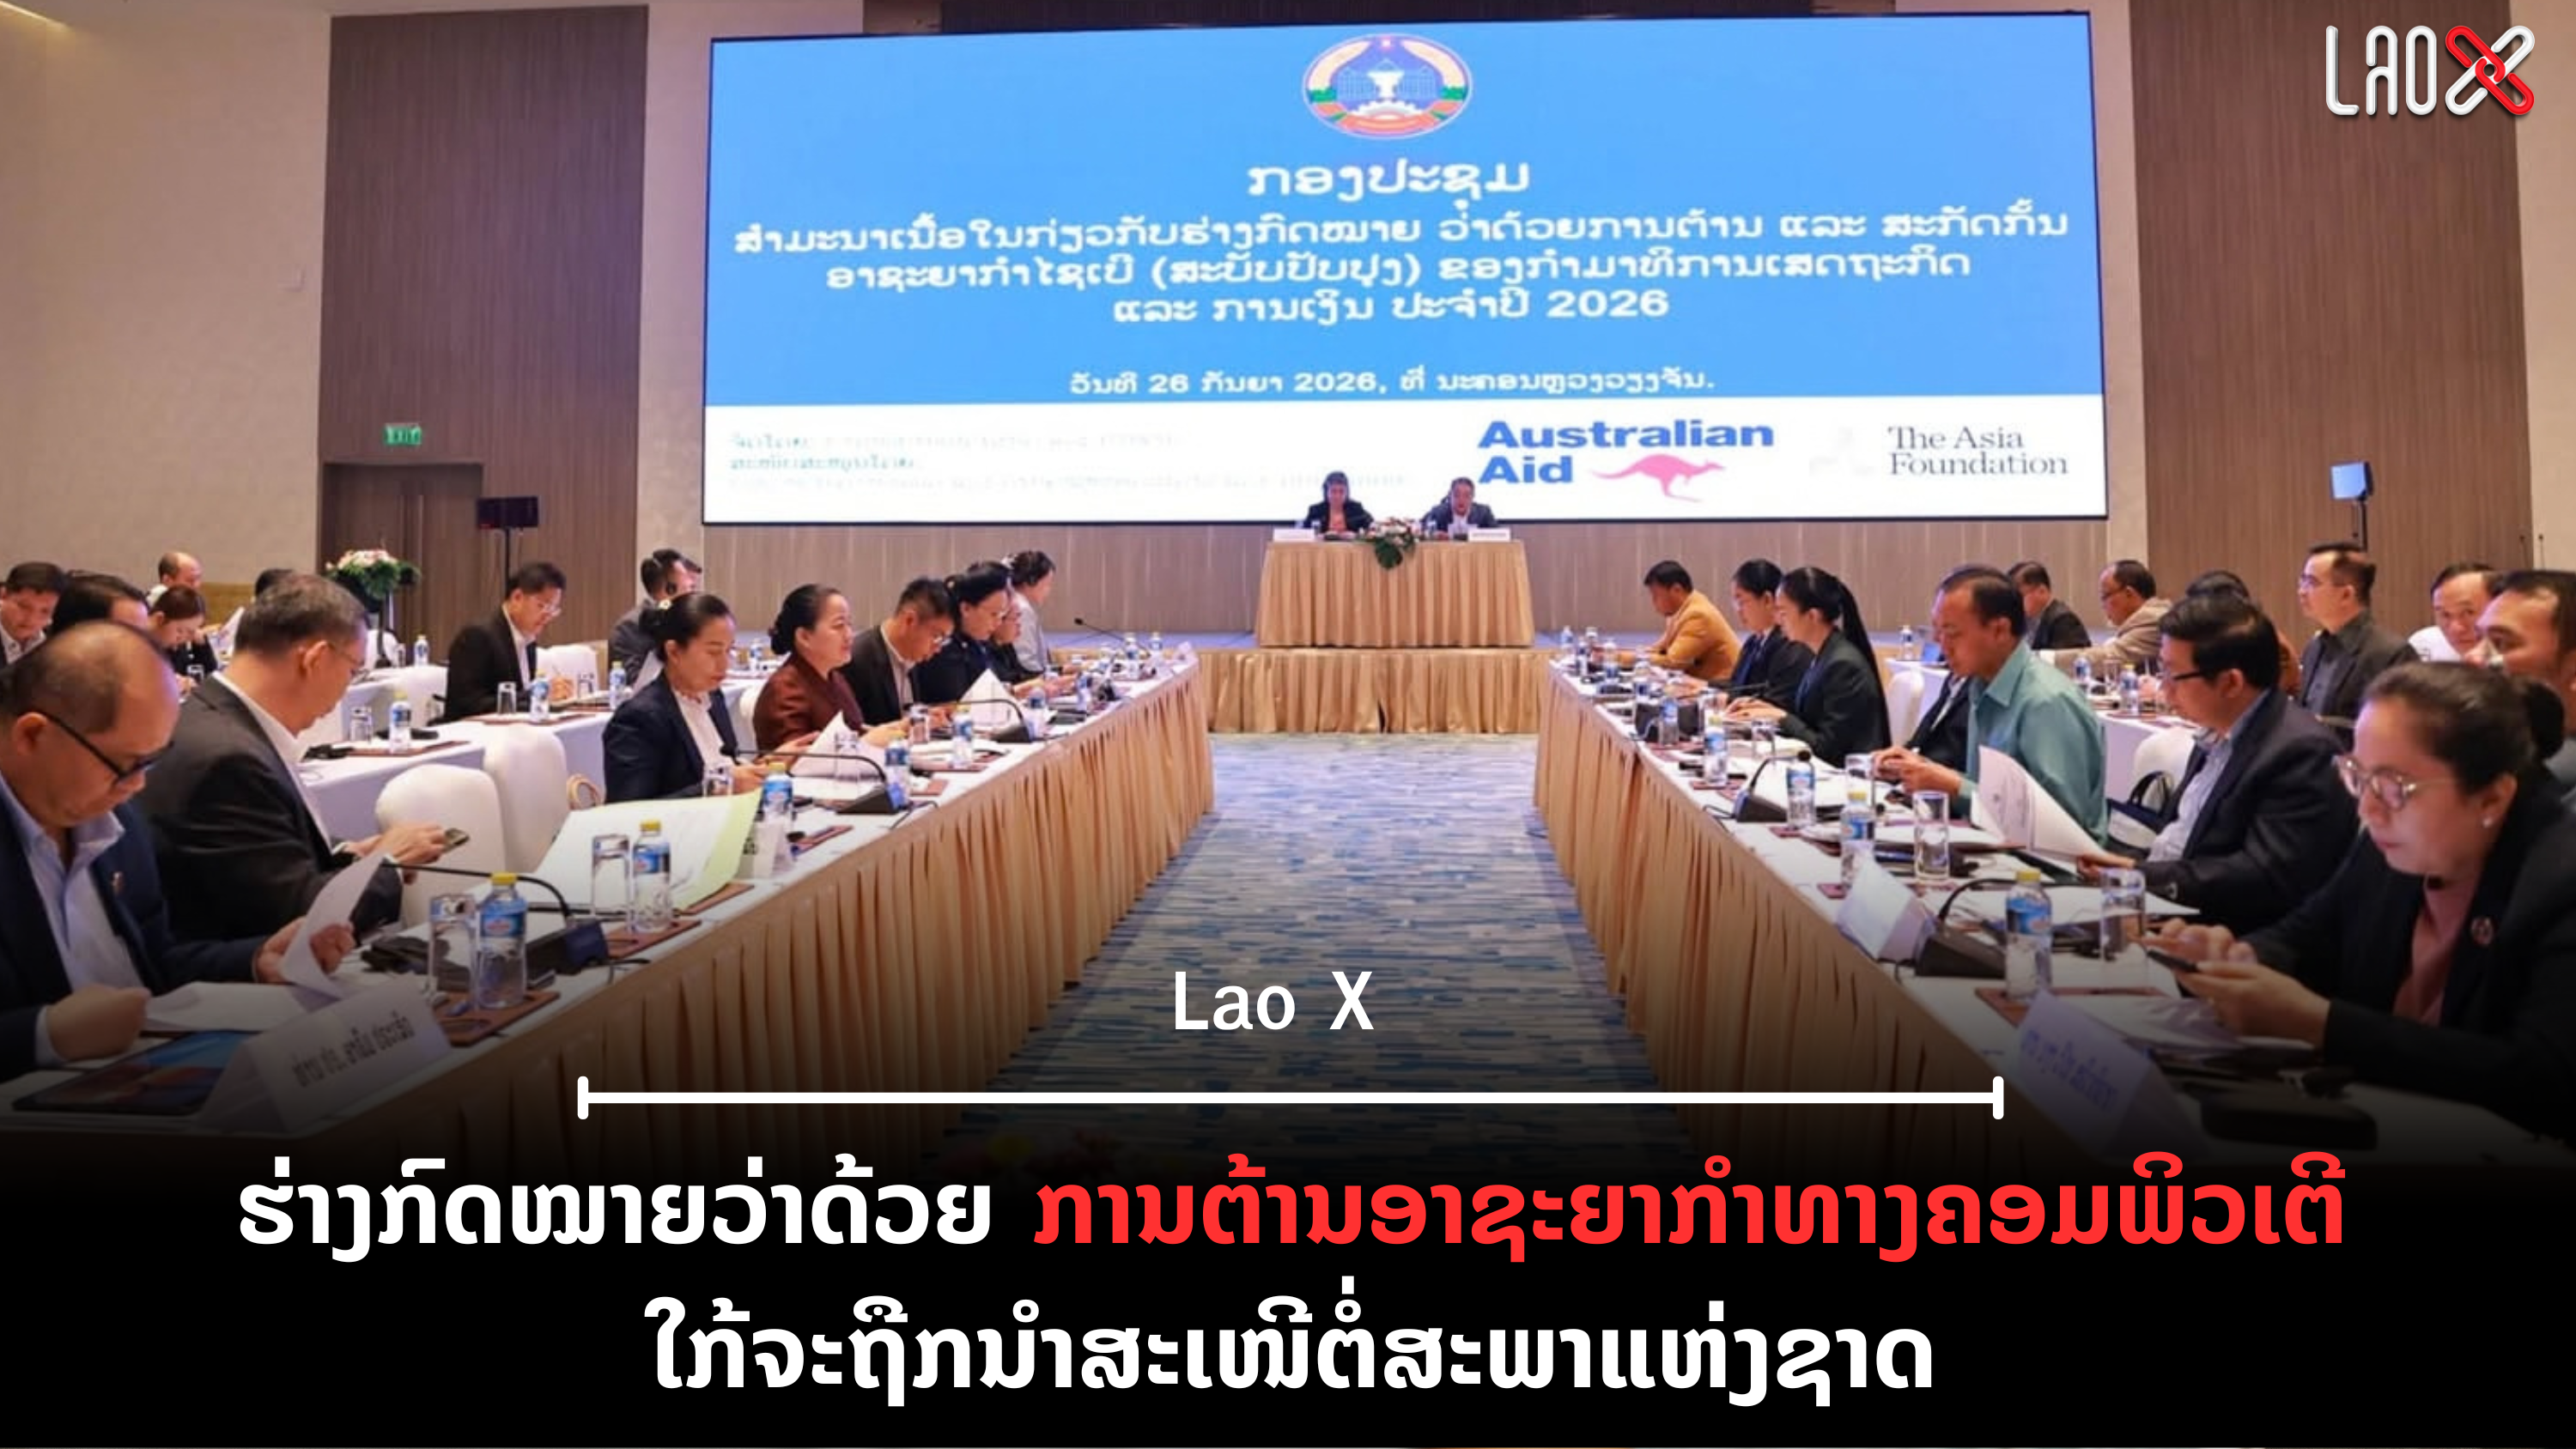
ກຳມາທິການເສດຖະກິດ ແລະ ການເງິນ ໄດ້ຈັດກອງປະຊຸມສຳມະນາ ກ່ຽວກັບຮ່າງກົດໝາຍວ່າດ້ວຍການຕ້ານ ແລະ ສະກັດກັ້ນອາຊະຍາກຳທາງຄອມພິວເຕີ (ສະບັບປັບປຸງ) ຢູ່ນະຄອນຫຼວງວຽງຈັນ ໃນວັນທີ 26 ກັນຍາ ເພື່ອປັບປຸງນິຕິກຳດັ່ງກ່າວ ກ່ອນຈະຖືກນຳເຂົ້າພິຈາລະນາໃນກອງປະຊຸມສະໄໝສາມັນເທື່ອທີ 2 ຂອງສະພາແຫ່ງຊາດ ຊຸດທີ X.
ທ່ານ ຈັນທະບູນ ສຸກອາລຸນ, ປະທານກຳມາທິການເສດຖະກິດ ແລະ ການເງິນ ກ່າວວ່າ ກອງປະຊຸມສຳມະນາມີຈຸດປະສົງເພື່ອຮັບປະກັນໃຫ້ຮ່າງກົດໝາຍມີຄວາມຊັດເຈນ, ຄົບຖ້ວນ ແລະ ສາມາດປະຕິບັດໄດ້ຈິງ ກ່ອນທີ່ຈະນຳສະເໜີຕໍ່ສະພາແຫ່ງຊາດ.
ການທົບທວນຄືນມີຂຶ້ນໃນຂະນະທີ່ຄວາມກ້າວໜ້າຢ່າງໄວວາຂອງເຕັກໂນໂລຊີດິຈິຕອນ ໄດ້ສ້າງສິ່ງທ້າທາຍໃໝ່ໃຫ້ແກ່ຄວາມປອດໄພທາງໄຊເບີ ແລະ ການບັງຄັບໃຊ້ກົດໝາຍ. ດັ່ງນັ້ນ, ກອງປະຊຸມສຳມະນາຈຶ່ງບໍ່ພຽງແຕ່ເນັ້ນໃສ່ຂໍ້ກຳນົດທາງກົດໝາຍໃນຮ່າງເທົ່ານັ້ນ, ແຕ່ຍັງເນັ້ນໃສ່ວິທີການສືບສວນ ແລະ ແກ້ໄຂບັນຫາອາຊະຍາກຳທາງໄຊເບີໃນພາກປະຕິບັດຕົວຈິງອີກດ້ວຍ.
ກະຊວງເຕັກໂນໂລຊີ ແລະ ການສື່ສານ ໄດ້ສະເໜີເນື້ອໃນສຳຄັນຂອງຮ່າງກົດໝາຍສະບັບປັບປຸງ. ຊ່ຽວຊານສາກົນຈາກມູນນິທິເອເຊຍ (The Asia Foundation) ໄດ້ສົນທະນາກ່ຽວກັບທ່າອ່ຽງຄວາມປອດໄພທາງໄຊເບີໃນພາກພື້ນ ແລະ ສາກົນ, ໄພຂົ່ມຂູ່ທີ່ເກີດຂຶ້ນໃໝ່ ແລະ ໂຄງຮ່າງທາງກົດໝາຍ.
ບໍລິສັດ Cyberus Technologies ຍັງໄດ້ແບ່ງປັນຂໍ້ມູນກ່ຽວກັບສະຖານະການຄວາມປອດໄພທາງໄຊເບີໃນປັດຈຸບັນ, ໂຄງຮ່າງທາງກົດໝາຍທີ່ມີຢູ່ ແລະ ສິ່ງທ້າທາຍໃນການບັງຄັບໃຊ້. ການນຳສະເໜີຂອງພວກເຂົາລວມມີການກວດສອບຫຼັກຖານທາງຄອມພິວເຕີ (Computer forensics) ແລະ ວິທີການສືບສວນທີ່ນຳໃຊ້ເພື່ອໃຫ້ໄດ້ມາດຕະຖານສາກົນ.
ນິຕິວິທະຍາທາງຄອມພິວເຕີ ຫຼື ການກວດສອບຫຼັກຖານທາງຄອມພິວເຕີ ນັບມື້ນັບມີຄວາມສຳຄັນໃນການສືບສວນອາຊະຍາກຳທາງໄຊເບີ ເພາະອຸປະກອນດິຈິຕອນ ແລະ ລະບົບອອນລາຍສາມາດໃຫ້ຫຼັກຖານທີ່ຈຳເປັນໃນການລະບຸຕົວຜູ້ຕ້ອງສົງໄສ ແລະ ຢືນຢັນວ່າການກະທຳຜິດເກີດຂຶ້ນແນວໃດ.
ກອງປະຊຸມສຳມະນາຍັງໄດ້ເປີດໂອກາດໃຫ້ບັນດາສະມາຊິກສະພາ ແລະ ເຈົ້າໜ້າທີ່ລັດຖະບານ ປຶກສາຫາລືກ່ຽວກັບໄພຂົ່ມຂູ່ທາງອອນລາຍທີ່ເກີດຂຶ້ນຊ້ຳໆ ແລະ ພິຈາລະນາວ່ານິຕິກຳທີ່ສະເໜີມານັ້ນມີຄວາມເໝາະສົມກັບສະພາບແວດລ້ອມທາງດິຈິຕອນທີ່ປ່ຽນແປງໄປຫຼືບໍ່.
ການສົນທະນາໄດ້ລວມເອົາບັນດາສະມາຊິກຂອງກຳມາທິການເສດຖະກິດ ແລະ ການເງິນ, ຮອງລັດຖະມົນຕີກະຊວງເຕັກໂນໂລຊີ ແລະ ການສື່ສານ, ຜູ້ຕາງໜ້າຈາກມູນນິທິເອເຊຍ ພ້ອມດ້ວຍບັນດາກົມກອງທີ່ກ່ຽວຂ້ອງຂອງລັດຖະບານ ແລະ ພະນັກງານວິຊາການ.
ກອງປະຊຸມສຳມະນາເປັນປະທານຮ່ວມໂດຍ ທ່ານ ຈັນທະບູນ ແລະ ຮອງເອກອັກຄະລັດຖະທູດ ອົດສະຕຣາລີ ປະຈຳລາວ, ທ່ານນາງ ເບນິຕາ ຊອມເມີວິລ (Benita Sommerville).
ຜູ້ເຂົ້າຮ່ວມໄດ້ແລກປ່ຽນຄວາມຄິດເຫັນກັບຊ່ຽວຊານລາວ ແລະ ສາກົນ ເພື່ອສ້າງຄວາມເຂົ້າໃຈລວມຕໍ່ຮ່າງກົດໝາຍ ແລະ ເສີມຂະຫຍາຍຂໍ້ກຳນົດຕ່າງໆ ກ່ອນການພິຈາລະນາຂອງສະພາ.
ກຳມາທິການກ່າວວ່າ ການທົບທວນຄືນຄວນຊ່ວຍຮັບປະກັນໃຫ້ກົດໝາຍສາມາດນຳໃຊ້ໄດ້ຢ່າງມີປະສິດທິພາບ ແລະ ປະສິດທິຜົນ ພ້ອມທັງຕອບສະໜອງຕໍ່ການຂະຫຍາຍຕົວຂອງເຕັກໂນໂລຊີໃນຍຸກດິຈິຕອນ.
ໃນຂະນະທີ່ກິດຈະກຳຕ່າງໆປ່ຽນໄປສູ່ລະບົບອອນລາຍຫຼາຍຂຶ້ນ, ສະມາຊິກສະພາປະເຊີນກັບສິ່ງທ້າທາຍໃນການຮັບປະກັນວ່າ ນິຕິກຳຈະກ້າວທັນກັບຮູບແບບໃໝ່ຂອງອາຊະຍາກຳທາງໄຊເບີ ໃນຂະນະດຽວກັນກໍສະໜອງເຄື່ອງມືທາງກົດໝາຍທີ່ຊັດເຈນໃຫ້ແກ່ຜູ້ສືບສວນ ເພື່ອເກັບກຳ ແລະ ນຳໃຊ້ຫຼັກຖານທາງດິຈິຕອນ.
ຄວາມພະຍາຍາມໃນການປັບປຸງກົດໝາຍດັ່ງກ່າວ ແມ່ນໜຶ່ງໃນຄວາມພະຍາຍາມທີ່ກວ້າງຂວາງຂອງລັດຖະບານລາວ ໃນການປາບປາມແກ້ງສະແກມເມີ (Scammers) ຫຼື ຂະບວນການຫຼອກລວງທາງອອນລາຍຂ້າມຊາດ ໃນໄລຍະມໍ່ໆມານີ້.
ທີ່ຜ່ານມາ, ເຈົ້າໜ້າທີ່ລາວ ໂດຍການຮ່ວມມືຢ່າງໃກ້ຊິດກັບເຈົ້າໜ້າທີ່ຕຳຫຼວດຈີນ ແລະ ປະເທດເພື່ອນບ້ານ ໄດ້ເປີດບັ້ນຮົບກວາດລ້າງສູນກາງການຫຼອກລວງທາງໂທລະຄົມມະນາຄົມຢ່າງເດັດຂາດ, ໂດຍສະເພາະຢູ່ເຂດເສດຖະກິດພິເສດສາມຫຼ່ຽມຄຳ ທີ່ແຂວງບໍ່ແກ້ວ ກ່ອນທີ່ຈະຂະຫຍາຍປະຕິບັດດັ່ງກ່າວໄປທົ່ວປະເທດ.
ປະຕິບັດການດັ່ງກ່າວສາມາດຈັບກຸມ ແລະ ສົ່ງຕົວຜູ້ຕ້ອງສົງໄສເຄືອຂ່າຍສະແກມເມີ້ຫຼາຍພັນຄົນກັບຄືນປະເທດ, ເຊິ່ງເປັນການຢ້ຳເຕືອນເຖິງຄວາມມຸ່ງໝັ້ນຂອງລັດຖະບານ ໃນການກວາດລ້າງອາຊະຍາກຳທາງໄຊເບີໃຫ້ໝົດໄປ ແລະ ປົກປ້ອງປະຊາຊົນຈາກໄພຂົ່ມຂູ່ທາງດິຈິຕອນ.
ຮ່າງກົດໝາຍສະບັບປັບປຸງດັ່ງກ່າວ ຈະກ້າວເຂົ້າສູ່ຂັ້ນຕອນການພິຈາລະນາຕໍ່ໄປ ໃນຂະນະທີ່ ສປປ ລາວ ພວມພະຍາຍາມສ້າງຄວາມເຂັ້ມແຂງທາງດ້ານນິຕິກຳ ເພື່ອສະກັດກັ້ນ ແລະ ຕ້ານອາຊະຍາກຳທາງຄອມພິວເຕີ.
#LaoX #CybercrimeLaw #CyberSecurity #NationalAssembly #Laos #ກົດໝາຍອາຊະຍາກຳທາງຄອມພິວເຕີ #ສະພາແຫ່ງຊາດ #ຄວາມປອດໄພທາງໄຊເບີ #ສປປລາວ #ປາບປາມແກ້ງສະແກມເມີ